
 E-Magazine
Sova Trojan: खतरे में पड़ सकता है आपका बैंक अकाउंट? SBI की इन बातों को गांठ बांध लें
हैकर्स लोगों को ठगने के लिए कई तरह के वायरस का इस्तेमाल करते हैं।
फ़िशिंग मैसेज का उपयोग इन वायरसों को आपके फ़ोन में डाउनलोड करने के लिए किया जाता है।
ऐसे ही एक वायरस को लेकर बैंकों के ग्राहकों को अब जागरूक करना शुरू कर दिया है। कुछ बैंकों जैसे एसबीआई, पीएनबी और केनरा बैंक के ग्राहकों को SOVA मालवेयर के बारे में चेताया है।
हैकर्स लोगों को ठगने के लिए कई तरह के वायरस का इस्तेमाल करते हैं। फ़िशिंग मैसेज का उपयोग इन वायरसों को आपके फ़ोन में डाउनलोड करने के लिए किया जाता है। ऐसे ही एक वायरस को लेकर बैंकों के ग्राहकों को अब जागरूक करना शुरू कर दिया है। कुछ बैंकों जैसे एसबीआई, पीएनबी और केनरा बैंक के ग्राहकों को SOVA मालवेयर के बारे में चेताया है।
एसबीआई ने ट्वीट किया, 'मैलवेयर को अपने कीमती एक्सेस को चोरी न करने दें। हमेशा भरोसेमंद सोर्स से ही ऐप डाउनलोड करें। आइए जानते हैं क्या है सोवा वायरस (Sova Virus) और इससे बचने के लिए आपको किन बातों का ध्यान रखना होगा।
Don't let malware steal your valuable assets. Always download the trusted apps from reliable sources only. Stay Alert and #SafeWithSBI#SBI #AmritMahotsav #CyberSafety #CyberSecurity #StayVigilant #StaySafe pic.twitter.com/NwAfUle36V
— State Bank of India (@TheOfficialSBI) September 22, 2022
SOVA Virus क्या है?
एसबीआई 9 (SBI) के अनुसार, SOVA एक एंड्रॉइड-आधारित ट्रोजन मैलवेयर है, जो पर्सनल डेटा चोरी करने के लिए नकली बैंकिंग ऐप का उपयोग करने वाले लोगों को टारगेट कर रहा है। यह मैलवेयर यूजर्स के क्रेडेंशल्स को चोरी करता है।
एक बार इंस्टॉल होने पर हटाने का कोई तरीका नहीं है
जब वे नेट-बैंकिंग ऐप्स के माध्यम से अपने अकाउंट तक पहुंचते हैं और लॉग इन करते हैं तो मैलवेयर उपयोगकर्ता की जानकारी रिकॉर्ड कर लेता है। एक बार फोन में इंस्टॉल हो जाने पर, इस एप्लिकेशन को हटाने का कोई तरीका नहीं है।
कैसे काम करता है यह मैलवेयर?
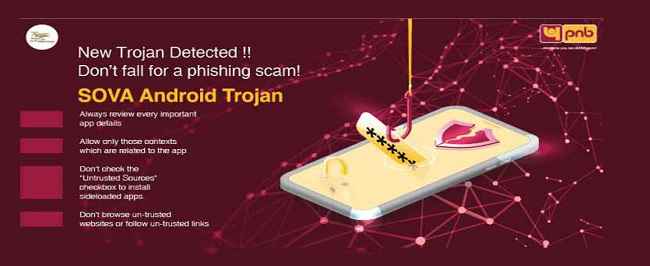
पंजाब नेशनल बैंक की वेबसाइट के अनुसार, SOVA ट्रोजन मैलवेयर किसी भी अन्य एंड्रॉइड ट्रोजन की तरह ही फ़िशिंग SMS के माध्यम से उपयोगकर्ताओं के डिवाइसों पर भेजा जाता है। इस नकली एंड्रॉइड ऐप को इंस्टॉल करने के बाद, यह आपके स्मार्टफोन में इंस्टॉल किए गए अन्य ऐप की डिटेल्स C2 यानि (कमांड एंड कंट्रोल सर्वर) को भेजता है, जिसे हैकर्स कंट्रोल करते हैं। प्रत्येक टारगेट एप्लिकेशन के लिए, C2 मैलवेयर को अड्रेसेस की एक लिस्ट भेजता है और इस जानकारी को एक XML फ़ाइल में स्टोर करता है। इसके बाद इन एप्लिकेशन्स को मैलवेयर और C2 के माध्यम कंट्रोल किया जाता है।
फिशिंग SMS के जरिए होता है काम
आसान भाषा में समझा जाए तो सबसे पहले यह मैलवेयर फिशिंग एसएमएस के जरिए आपके फोन में इंस्टॉल हो जाता है। इंस्टालेशन के बाद यह ट्रोजन आपके फोन में मौजूद ऐप्स की डिटेल हैकर्स को भेजता है। अब हैकर फोन में मौजूद ऐप्स के लिए टारगेटेड एड्रेस की लिस्ट C2 की मदद से मालवेयर को भेजता है। जब भी आप उन ऐप्स का उपयोग करते हैं, मैलवेयर आपके डेटा को एक XML फ़ाइल में स्टोर कर लेता है, जिसे बाद में हैकर्स एक्सेस कर सकते हैं।
कैसे आप इससे बच सकते हैं?
अगर यह मैलवेयर आपके स्मार्टफोन में इंस्टॉल हो गया है, तो इसे हटाना मुश्किल है। इससे बचने का एक ही उपाय है, वह है सावधानी। इसलिए किसी भी अनजान लिंक पर क्लिक न करें। ऐप्स डाउनलोड करने के लिए हमेशा भरोसेमंद ऐप स्टोर का इस्तेमाल करें।
किसी भी ऐप को डाउनलोड करने से पहले उसके रिव्यू जरूर चेक कर लें। ऐप्स को परमिशन देते समय सावधान रहें और इस बात पर ध्यान दें कि आप ऐप्स को किन-किन चीजों की परमिशन दे रहे हैं। एंड्रॉयड अपडेट डाउनलोड करते रहें और आप चाहें तो एंटी वायरस का भी इस्तेमाल कर सकते हैं।

Digit Hindi Ashwani And Aafreen is working for Digit Hindi, Both of us are better than one of us. Read the detailed BIO to know more about Digit Hindi
View full profile