
 E-Magazine
AI भी नहीं रोक पाया अरबों रुपयों की चोरी! हैकर्स ने कैसे इस्तेमाल किया कंपनी का खुद का टूल
आजकल सभी चाहते हैं कि उनका सभी काम बड़ी जल्द और आसानी से हो जाए, इसी कारण आजकल AI का इस्तेमाल बड़े पैमाने पर बढ़ता जा रहा है। एक आम AI यूजर से लेकर बड़ी बड़ी कंपनियां अपने रोजमर्रा के कामों को करने के लिए AI का जमकर इस्तेमाल कर रही हैं। रही हैं। कहीं AI से लोग कोडिंग करवा रहे हैं तो कहीं डेटा की जांच-परख के लिए AI का इस्तेमाल हो रहा है। ऐसा कह सकते हैं कि जो भी व्यक्ति एक स्मार्टफोन का इस्तेमाल कर रहा है, वह AI का भी इस्तेमाल कर रहा है, फिर चाहे वह Instagram पर केवल फोटो ही शेयर करता हो, उन्हें बनाने के लिए वह AI पर निर्भर हो चुका है। AI को इस समय एक जरूरी साथी के तौर पर देखा जा रहा है। हालांकि, सोचकर देखिए कि अगर यही AI Tool जिनपर आप निर्भर हो बैठे एक बड़े और सबसे बड़े साइबर अटैक को अंजाम दे सकता है? अगर आप Binance वाली घटना के बारे में जानते हैं तो आपको समझ आ रहा होगा कि आखिर मसला क्या है! Binance में हुई अरबों की चोरी होने के बाद से अब AI के इस्तेमाल को लेकर कई सवाल खड़े हो रहे हैं। आइए पहले इस घटना को समझते हैं और इसके बाद जानेंगे कि आखिर AI का इस्तेमाल करके इस चोरी को कैसे अंजाम तक पहुंचाया गया।
क्या है Binance के साथ घटी घटना?
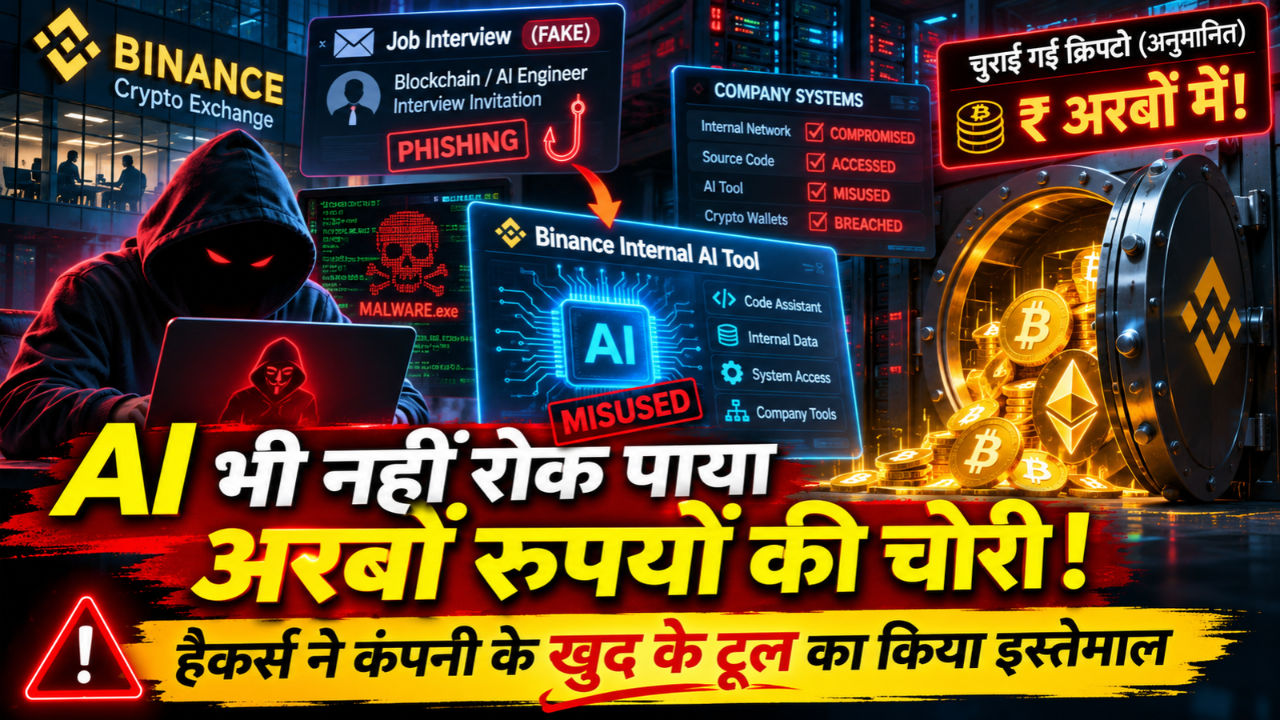
29 अक्टूबर को अचानक ही एक अजीब सी घटना ने इंटरनेट पर बवाल ही खड़ा कर दिया था। असल में, Binance के साथ हुई साइबर सेंधमारी में करीब करीब 6.34 अरब डॉलर, यानी लगभग 60,000 करोड़ रुपये की डिजिटल संपत्ति की चोरी हुई। यह रकम जितनी बड़ी है, उससे भी ज्यादा खतरनाक इस साइबर अपराध को अंजाम देने वाला तरीका है। असल में, हैकर्स ने सीधे क्रिप्टो वॉलेट पर तो हमला किया लेकिन इसके पहले जो किया गया वह चौंकाने वाला है। जानकारी आ रही है कि साइबर अपराधियों ने कंपनी के कर्मचारियों को निशाना बनाया और इसके बाद घटना को अंजाम दिया। हैकर्स ने फर्जी नौकरी के नाम पर कर्मचारियों का इंटरव्यू लिया, इसके बाद उनके कंप्यूटर में खतरनाक सॉफ्टवेयर डाला और फिर कंपनी के अपने AI टूल का सहारा लेकर दूसरे सिस्टम तक पहुँच कायम की। इसके बाद यह मामला कवल क्रिप्टोकरेंसी की चोरी का नहीं है। यह उन कंपनियों के लिए भी चेतावनी है, जो तेजी से AI की ओर बढ़ती जा रही हैं। हालांकि, इस अजीबो-गरीब घटना के बाद अब AI के इस्तेमाल और एक्सेस से जुड़ी सुरक्षा को लेकर चुनौती और बढ़ चुकी हैं।
कहाँ से शुरू हुई Binance में चोरी की कहानी?
असल में, इस घटना के कुछ दिनों के बाद Binance की ओर एक शुरुआती जांच की रिपोर्ट को दुनिया के साथ शेयर किया। इस रिपोर्ट के अनुसार, सितंबर 2026 में हैकर्स ने कंपनी के एक सॉफ्टवेयर इंजीनियर को फर्जी नौकरी देने के झांसे में फँसाया। बातचीत आगे बढ़ी और इसके बाद उसे एक कोडिंग असाइनमेंट डाउनलोड करने को कहा गया। देखने में यह एक नॉर्मल सा टेस्ट ही लग रहा था, लेकिन इसके अंदर एक खतरनाक मालवेयर था। अब जैसे ही Binance के इस कर्मचारी ने असाइनमेंट अपने ऑफिस कंप्यूटर पर सेटअप किया, उसमें मौजूद खतरनाक कोड एक्टिव हो गए। यहीं से शुरू होती है एक खतरनाक लूट की कहानी। सबसे जरूरी बात यह है कि इस Malware को कुछ इस तरह से छिपाया गया कि उस कंप्यूटर की सुरक्षा करने वाले टूल्स भी उसे पकड़ नहीं पाए। इसका मतलब है कि AI भी इसे पकड़ नहीं पाया। अब क्या था, हैकर्स को उस सिस्टम तक पहुँचने का रास्ता मिल गया जहां से वह आगे चलकर अरबों रुपये की लूट को अंजाम देने वाले थे।
Binance के अपने AI टूल तक कैसे पहुंच गए हैकर्स?
अगर इस कहानी के सबसे दिलचस्प पहलू को देखा जाए तो यह कंपनी के खुद के AI टूल का इस्तेमाल है। Binance के अनुसार, "कंपनी के कर्मचारी के कंप्यूटर तक पहुँचने के बाद हैकर्स ने कंपनी के एक इंटर्नल AI टूल का इस्तेमाल किया। इसके बाद और इस टूल की मदद से हैकर वॉलेट से जुड़े दो अन्य इंजीनियरों के सिस्टम तक पहुंच बना सके।"
कैसे हुई सदी की सबसे बड़ी चोरी?
अब जब हैकर्स के बाद ज्यादा से ज्यादा लोगों के सिस्टम का एक्सेस था तो उन्होंने इसके बाद कर्मचारियों के डिजिटल एक्सेस आसानी से हासिल कर लिए। जांच से पता चला है कि हैकर्स को एक इंजीनियर के कंप्यूटर में ऐसा परमिशन टोकन मिला, जिसका इस्तेमाल कंपनी के तकनीकी सिस्टम में सॉफ्टवेयर कंटेनर डिप्लॉय करने के लिए किया जा सकता था। फिर क्या था, हैकर्स ने दूसरे कर्मचारी के कंप्यूटर और पहले कर्मचारी से चुराए गए लॉगिन क्रेडेंशियल्स की मदद से सब कुछ अपने हाथों में ले लिया। अब आखिरकार हैकर्स Binance के Wallet Signing System तक पहुंच गए। इसके बाद जो हुआ सब जानते हैं।
हालांकि, इस पूरी घटना में केवल AI ही जिम्मेदार नहीं था, इसमें Malware, चोरी हुए लॉगिन डेटा, कर्मचारियों के सिस्टम का एक्सेस और अन्य सभी चीजों का इस्तेमाल करके इस चोरी को अंजाम दिया गया। ऐसा कक्ष सकते हैं कि हैकर्स ने एक फिल्मी तरीके से सबकुछ किया और किसी को यहाँ तक की कंपनी के खुद के AI टूल को भी कानों कान कोई खबर नहीं लग सकी।
क्या AI टूल्स अब कंपनियों और आम जनता के लिए खतरा बन रहे हैं?
Binance की इस अजीबो-गरीब घटना के बाद यह सवाल उठना लाज़मी था। हालांकि, इसके पहले हुई कुछ घटनाएं भी इस सवाल को अपने साथ लेकर खड़ी थी, लेकिन Binance और यूजर्स के पैसे के साथ जो हुआ, उसके बाद से यह सवाल इंटरनेट पर चिंगारी की तरह फैल रहा है। इसका जवाब दोनों ही हाँ और ना में दिया जा सकता है। आपको इसे कैसे लेना है यह आपके ऊपर छोड़े आगे बढ़ते हैं।
क्या यूजर्स के पैसे सुरक्षित हैं?
Binance ने अपनी रिपोर्ट में यह कहा गया है कि चोरी में हुआ नुकसान वह खुद पर लेने वाली है। इसका बोझ यूजर्स पर नहीं डाला जाएगा। इसका मतलब है कि जिन भी यूजर्स का पैसा गया है, वह उन्हें मिल जाने वाला है। आँकड़े यह भी कहते हैं कि 31 अक्टूबर तक कंपनी प्रभावित टोकन एसेट्स का 98 प्रतिशत दोबारा उपलब्ध करा चुकी थी। कंपनी कहती है कि, लगभग 2.85 अरब डॉलर की डिजिटल संपत्तियों को फ्रीज या इंटरसेप्ट किया गया है। इसके बाद ही यूजर्स को पैसा लौटाया जा रहा है।
AI के दौर में किन चीजों को बदला जाना चाहिए?
इस हमले से एक बात सामने आती है कि बड़ी कंपनियों की सुरक्षा सिर्फ मजबूत पासवर्ड या महंगे साइबर सुरक्षा सॉफ्टवेयर मात्र पर निर्भर नहीं रखी जा सकती है। कर्मचारियों को मिलने वाले जॉब ऑफर, उनके डाउनलोड किए जाने वाले सॉफ्टवेयर, AI टूल्स की परमिशन और महत्वपूर्ण सिस्टम तक के एक्सेस। सभी के लिए एक नई सुरक्षा व्यवस्था की जरूरत है। अगर अभी तक इस घटना के बाद भी पुराने नियम कानून ही चल रहे हैं तो उन्हें इसी समय चेंज किया जाना बेहद जरूरी है। अगर इस तरह की घटनाओं को रोकना है और बड़े आर्थिक नुकसान आदि पर लगाम लगानी है तो कंपनियों को कुछ सख्त कदम उठाने होंगे।
